
Cada cambio validado antes de llegar a producción.
Code Guardian revisa cada rama o pull request contra lo que se pidió en Jira, las reglas de tu equipo y el análisis de calidad y seguridad. Comenta en las líneas afectadas y puede impedir el merge.
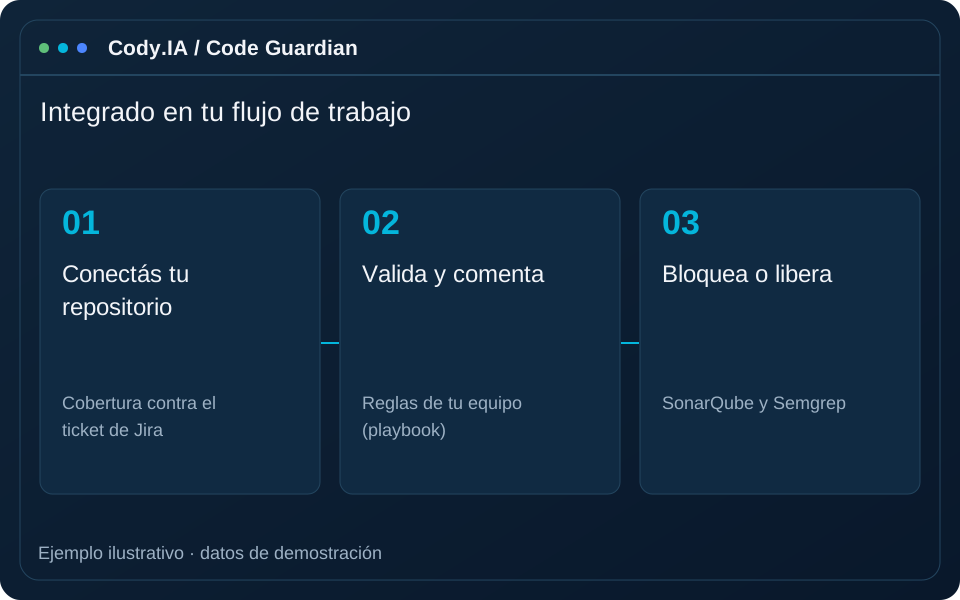
- Cobertura contra el ticket de Jira
- Reglas de tu equipo (playbook)
- SonarQube y Semgrep
- Bloqueo de merge
- Ticket de Jira cubierto
- Reglas del equipo aplicadas
- Vulnerabilidades revisadas
Las revisiones manuales no escalan y los riesgos se cuelan.
Code Guardian agrega una revisión siempre activa que compara lo que se hizo con lo que se pidió y con las reglas del equipo, y lo explica en el propio pull request.
Revisiones inconsistentes
Cada revisor mira cosas distintas y los cambios grandes se aprueban por cansancio.
Se implementa algo distinto
El pull request no cubre lo que decía el ticket y nadie lo nota hasta tarde.
Herramientas separadas
Calidad, seguridad y reglas del equipo se miran en lugares diferentes.
Integrado en tu flujo de trabajo
-
1
Conectás tu repositorio
Con un webhook de GitHub o con un workflow de GitHub Actions que se arma con un clic.
-
2
Se dispara en cada PR
Se busca el ticket de Jira por el nombre de la rama o del PR y se corren las validaciones.
-
3
Valida y comenta
Compara con el ticket, con tu playbook de reglas, con SonarQube y con Semgrep, y comenta en las líneas afectadas.
-
4
Bloquea o libera
Con un botón configurás que los cambios con hallazgos no puedan mergearse hasta corregirse.
El bloqueo depende de los umbrales configurados y de que el repositorio exija el check. Las herramientas conectadas complementan la revisión humana y las pruebas del equipo.
Una revisión que no se cansa
Cobertura contra Jira
Verifica que el cambio realmente cubre lo que pedía el ticket.
Playbook de reglas
Aplica las reglas y estándares de tu equipo en cada revisión.
SonarQube y Semgrep
Calidad de código y escaneo de vulnerabilidades en la misma validación.
Comentarios en línea
Los hallazgos aparecen en la línea exacta del pull request, con su explicación.
Bloqueo de merge
Configurás el chequeo como requisito de la rama para frenar lo que no cumple.
Disparo automático
Por webhook de GitHub o por GitHub Actions con una clave propia.
Quién lo usa
Feedback inmediato
Recibí observaciones vinculadas al cambio y al contexto del ticket para corregir antes de pedir una nueva revisión. Los comentarios orientan la conversación del PR y permiten concentrar el tiempo del equipo en decisiones de diseño y comportamiento.
Consistencia
Definí reglas técnicas y de estilo en un playbook y elegí las severidades que deben fallar el chequeo. Los grupos funcional, técnico, vulnerabilidades y estilo permiten organizar la revisión según los criterios y las integraciones de tu equipo.
Control sin fricción
Sumá los hallazgos de las herramientas configuradas al flujo habitual de revisión. Priorizá por severidad y contexto, verificá los casos reportados y exigí los checks acordados en la protección de ramas antes de permitir un merge.
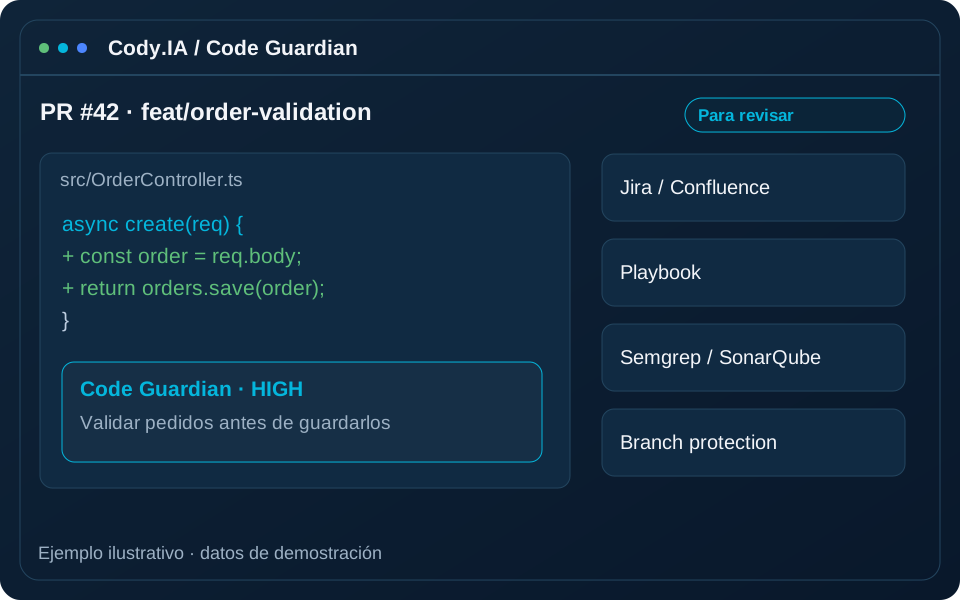
Se integra con tu flujo
Seguridad en la propia herramienta
Webhooks firmados
Los eventos de GitHub se verifican con firma criptográfica.
Claves protegidas
Las claves para GitHub Actions se guardan con hash, nunca en claro.
Protecciones respetadas
Al exigir el chequeo se conservan las protecciones que ya tenía la rama.
Preguntas frecuentes
También te puede interesar
Poné un guardia en cada pull request
Lo conectamos a uno de tus repositorios y ves qué encuentra en un cambio real.