
Tu nube completa, mapeada y explicada.
Conectás tu cuenta, Cloud Infrastructure descubre todos los recursos y la IA los convierte en diagramas, análisis de seguridad y costos, y hasta en código de infraestructura listo para revisar.
- AWS, Google Cloud y Azure
- Diagramas de arquitectura
- Seguridad y costos
- Terraform y CloudFormation
Nadie tiene el mapa real de lo que hay en la nube.
Cloud Infrastructure inventaría lo que realmente existe y lo analiza: qué se relaciona con qué, cuánto cuesta, qué riesgos hay y cómo se vería como código.
Recursos huérfanos
Con el tiempo se acumulan máquinas, discos y servicios que nadie usa y sí se pagan.
Riesgos invisibles
Configuraciones inseguras y secretos expuestos pasan desapercibidos entre cientos de recursos.
Infraestructura sin código
Lo creado a mano en la consola es difícil de reproducir, auditar o migrar.
De una credencial a un mapa completo
-
1
Conectás tu nube
Ingresás las credenciales de AWS, Google Cloud o Azure. Se cifran y se usan solo para esa consulta.
-
2
Se descubren los recursos
La plataforma recorre tu cuenta y omite, sin fallar, las categorías donde no tenés permisos.
-
3
La IA analiza
Genera diagramas, postura de seguridad, costos, topología de red, dependencias y gobierno de etiquetas.
-
4
Exportás y actuás
Obtenés código Terraform o CloudFormation, y detectás cambios respecto de un descubrimiento anterior.
Del inventario a las decisiones
Descubrimiento multinube
AWS, Google Cloud y Azure desde un solo lugar, con paginación automática y permisos mínimos.
Diagramas y topología
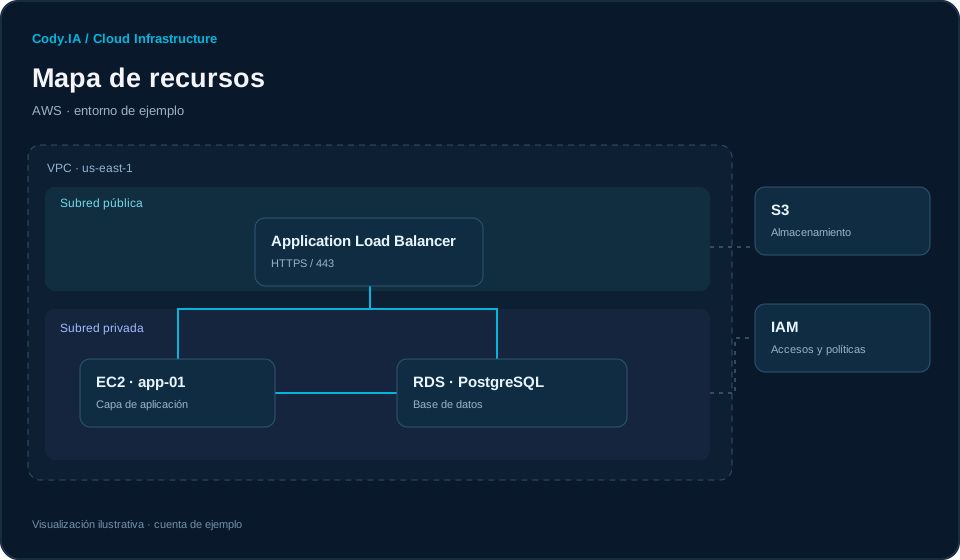
Arquitectura, red y dependencias dibujadas automáticamente, con análisis de impacto.
Postura de seguridad
Evaluación de seguridad y cumplimiento, y detección de secretos expuestos.
Costos y ahorro
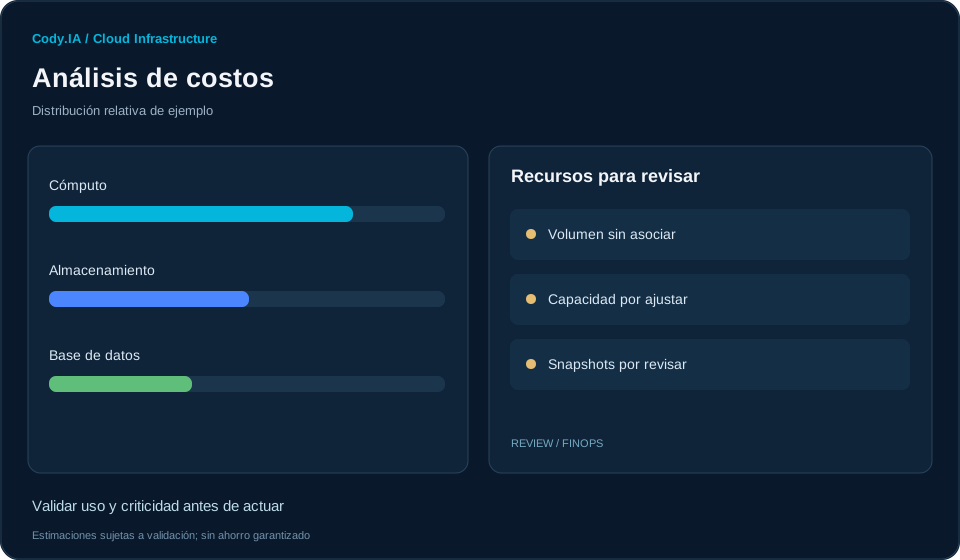
Costos por categoría, recursos sin uso y recomendaciones de ajuste de tamaño; en Azure, con precios públicos reales para máquinas virtuales.
Infraestructura como código
Generá Terraform o CloudFormation; en Azure, a partir de la API real de Microsoft para no inventar atributos.
Deriva y etiquetas
Detectá cambios entre descubrimientos y controlá el gobierno de etiquetas.
Para quién
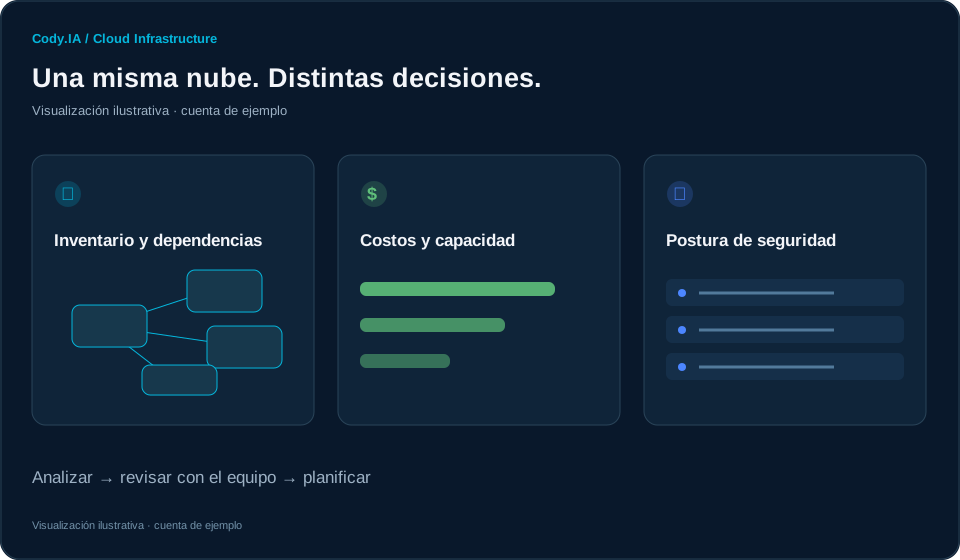
Decidir con un mapa, no con suposiciones.
Visualizá cómputo, redes, almacenamiento y bases de datos en una misma vista. Revisá relaciones y dependencias antes de planificar cambios, investigá diferencias entre descubrimientos y usá el inventario para conversar con el equipo sobre arquitectura y mantenimiento. El código Terraform o CloudFormation generado sirve como punto de partida para revisión; los cambios se evalúan y aplican mediante los procesos de tu organización.
Entender el gasto antes de optimizar.
Revisá cómo se distribuyen los costos entre categorías y localizá recursos que merecen una segunda mirada: discos sin asociar, servicios aparentemente ociosos o capacidad que podría ajustarse. Contrastá las recomendaciones con la utilización, la facturación y las necesidades de continuidad. Las cifras pueden ser estimaciones; los precios públicos se usan cuando están disponibles. Una oportunidad de optimización no implica un ahorro confirmado ni autoriza a eliminar recursos.
Convertir hallazgos en prioridades de revisión.
Relacioná el inventario con configuraciones y dependencias para orientar una revisión de exposición, accesos y postura de seguridad. Compartí los hallazgos con responsables de infraestructura y aplicaciones para validar su alcance y definir acciones. El análisis acompaña al equipo y depende de los permisos y datos disponibles; no reemplaza una auditoría, una prueba de seguridad ni la validación de cumplimiento.
Las nubes que ya usás
Credenciales cuidadas
Credenciales por consulta
Se usan solo para esa consulta y no quedan en variables globales del servidor.
Cifrado en reposo
Las credenciales que guardes se almacenan cifradas.
Solo lectura en bases de datos
La inspección de esquemas se hace en modo solo lectura, reforzado en tres capas.
Preguntas frecuentes
También te puede interesar
Mirá tu nube con ojos nuevos
Conectemos una cuenta de prueba y te mostramos el mapa, los costos y los riesgos que aparecen.